Как восстановить файлы после программы flash crypt. Восстановление данных после вируса-шифровальщика Petya. Как распространяется WannaCry
A virus is a type of malicious software that penetrates system memory areas, code of other programs, and boot sectors. It is capable of deleting important data from a hard drive, USB drive or memory card.
Most users do not know how to recover files after a virus attack. In this article, we want to tell you how to do it in a quick and easy way. We hope that this information will be useful to you. There are two main methods you can use to easily remove the virus and recover deleted data after a virus attack.
Delete the virus using the command prompt
1) Click the “Start” button. Enter CMD in the search bar. You will see the “Command Prompt” at the top of the pop-up window. Press Enter.
2) Run the Command prompt and type in: “attrib –h –r –s /s /d driver_name\*.*”

After this step, Windows will start recovering the virus-infected hard drive, memory card or USB. It will take some time for the process to be completed.
To start Windows recovery, click the “Start” button. Type Restore in the search bar. In the next window click “Start System Restore” → “Next” and select the desired restore point.

Another variant of the path is “Control Panel” → “System” → “System Protection”. A recovery preparation window will appear. Then the computer will reboot and a message will appear saying “System Restore completed successfully.” If it did not solve your problem, then try rolling back to another restore point. That’s all to be said about the second method.
Magic Partition Recovery: Restoring Missing Files and Folders after a Virus Attack
For reliable recovery of files deleted by viruses , use Magic Partition Recovery. The program is based on direct low-level access to the disk. Therefore, it will bypass the virus blocking and read all your files.
Download and install the program, then analyze the disk, flash drive or memory card. After the analysis, the program displays the list of folders on the selected disk. Having selected the necessary folder on the left, you can view it in the right section.

Thus, the program provides the ability to view the contents of the disk in the same way as with the standard Windows Explorer. In addition to existing files, deleted files and folders will be displayed. They will be marked with a special red cross, making it much easier to recover deleted files.
If you have lost your files after virus attack, Magic Partition Recovery will help you restore everything without much effort.
О массовых заражениях компьютеров трояном-шифровальщиком WannaCry («хочется плакать»), начавшихся 12 мая 2017 года, сегодня не знает, пожалуй, только очень далекий от Интернета человек. А реакцию тех, кто знает, я бы разделил на 2 противоположных категории: безразличие и панический испуг. О чем это говорит?
А о том, что обрывочные сведения не дают полного понимания ситуации, порождают домыслы и оставляют после себя больше вопросов, чем ответов. Дабы разобраться, что происходит на самом деле, кому и чем это грозит, как защититься от заражения и как расшифровать файлы, поврежденные WannaCry, посвящена сегодняшняя статья.
Так ли страшен «черт» на самом деле
Не пойму, что за возня вокруг WannaCry? Вирусов много, новые появляются постоянно. А этот чем особенный?
WannaCry (другие названия WanaCrypt0r, Wana Decrypt0r 2.0, WannaCrypt, WNCRY, WCry) – не совсем обычный киберзловред. Причина его печальной известности – гигантские суммы причиненного ущерба. По данным Европола, он нарушил работу более 200 000 компьютеров под управлением Windows в 150 странах мира, а ущерб, который понесли их владельцы, составил более $ 1 000 000 000. И это только за первые 4 дня распространения. Больше всего пострадавших – в России и Украине.
Я знаю, что вирусы проникают на ПК через сайты для взрослых. Я такие ресурсы не посещаю, поэтому мне ничего не грозит.
Вирус? Тоже мне проблема. Когда на моем компьютере заводятся вирусы, я запускаю утилиту *** и через полчаса все в порядке. А если не помогает, я переустанавливаю Виндовс.
Вирус вирусу – рознь. WannaCry – троян-вымогатель, сетевой червь, способный распространяться через локальные сети и Интернет от одного компьютера к другому без участия человека.
Большинство вредоносных программ, в том числе шифровальщиков, начинает работать только после того, как пользователь «проглотит наживку», то есть кликнет по ссылке, откроет файл и т. п. А чтобы заразиться WannaCry, не нужно делать вообще ничего!
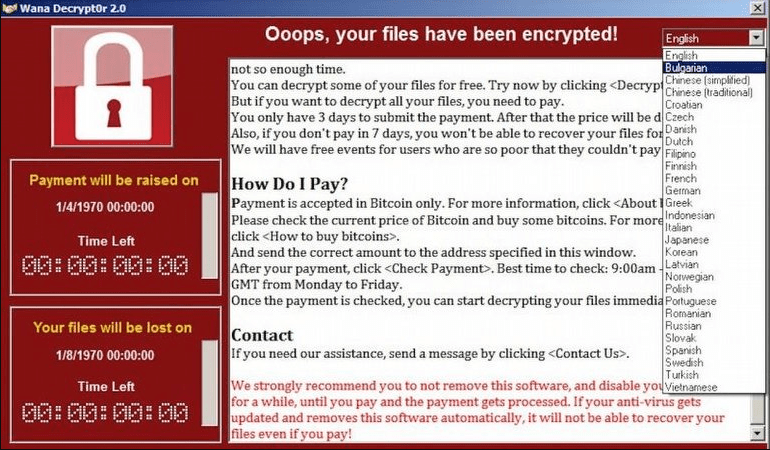
Оказавшись на компьютере с Виндовс, вредонос за короткое время шифрует основную массу пользовательских файлов, после чего выводит сообщение с требованием выкупа в размере $300-600, который нужно перечислить на указанный кошелек в течение 3 дней. В случае промедления он грозит через 7 дней сделать расшифровку файлов невозможной.
Одновременно вредонос ищет лазейки для проникновения на другие компьютеры, и если находит, заражает всю локальную сеть. Это значит, что резервные копии файлов, хранимые на соседних машинах, тоже приходят в негодность.
Удаление вируса с компьютера не приводит к расшифровке файлов! Переустановка операционной системы – тоже. Наоборот, при заражении шифровальщиками оба этих действия могут лишить вас возможности восстановить файлы даже при наличии валидного ключа.
Так что да, «черт» вполне себе страшен.
Как распространяется WannaCry
Вы всё врете. Вирус может проникнуть на мой комп, только если я сам его скачаю. А я бдительный.
Многие вредоносные программы умеют заражать компьютеры (и мобильные девайсы, кстати, тоже) через уязвимости – ошибки в коде компонентов операционной системы и программ, которые открывают кибер-злоумышленникам возможность использовать удаленную машину в своих целях. WannaCry, в частности, распространяется через уязвимость 0-day в протоколе SMB (уязвимостями нулевого дня называют ошибки, которые на момент начала их эксплуатации вредоносным/шпионским ПО не были исправлены).
То есть для заражения компьютера червем-шифровальщиком достаточно двух условий:
- Подключения к сети, где есть другие зараженные машины (Интернет).
- Наличия в системе вышеописанной лазейки.
Откуда эта зараза вообще взялась? Это проделки русских хакеров?
По некоторым данным (за достоверность не отвечаю), брешь в сетевом протоколе SMB, который служит для легального удаленного доступа к файлам и принтерам в ОС Windows, первым обнаружило Агентство национальной безопасности США. Вместо того чтобы сообщить о ней в Microsoft, дабы там исправили ошибку, в АНБ решили попользоваться ею сами и разработали для этого эксплойт (программу, эксплуатирующую уязвимость).
 Визуализация динамики распространения WannaCry на сайте intel.malwaretech.com
Впоследствии этот эксплойт (кодовое имя EternalBlue), служивший какое-то время АНБ для проникновения на компьютеры без ведома владельцев, был украден хакерами и лег в основу создания вымогателя WannaCry. То есть благодаря не вполне законным и этичным действиям госструктуры США вирусописцы и узнали об уязвимости.
Я отключил установку обновлений Windows. Нафиг надо, когда и без них всё работает.
Причина столь быстрого и масштабного распространения эпидемии – отсутствие на тот момент «заплатки» – обновления Windows, способного закрыть лазейку Wanna Cry. Ведь чтобы его разработать, требовалось время.
На сегодняшний день такая заплатка существует. Пользователи, которые обновляют систему автоматически, получили ее в первые часы после выпуска. А те, кто считает, что обновления не нужны, до сих пор находятся под угрозой заражения.
Кому грозит атака WannaCry и как от нее защититься
Насколько я знаю, более 90% компьютеров, зараженных WannaCry, работало под управлением Windows 7. У меня «десятка», значит, мне ничего не грозит.
Опасности заражения WannaCry подвержены все операционные системы, которые используют сетевой протокол SMB v1. Это:
- Windows XP
- Windows Vista
- Windows 7
- Windows 8
- Windows 8.1
- Windows RT 8.1
- Windows 10 v 1511
- Windows 10 v 1607
- Windows Server 2003
- Windows Server 2008
- Windows Server 2012
- Windows Server 2016
Подхватить зловреда по сети сегодня рискуют пользователи систем, на которых не установлено критическое обновление безопасности MS17-010 (доступно для бесплатного скачивания с сайта technet.microsoft.com, на который приведена ссылка). Патчи для Windows XP, Windows Server 2003, Windows 8 и других неподдерживаемых ОС можно скачать с этой страницы support.microsoft.com . На ней же описаны способы проверки наличия спасительного обновления.
Если вы не знаете версию ОС на вашем компьютере, нажмите комбинацию клавиш Win+R и выполните команду winver.

Для усиления защиты, а также при невозможности обновить систему сейчас, Microsoft приводит инструкции по временному отключению протокола SMB версии 1. Они находятся и . Дополнительно, но не обязательно можно закрыть через брандмауэр 445 порт TCP, который обслуживает SMB.
У меня лучший в мире антивирус ***, с ним я могу делать что угодно и мне ничего не страшно.
Распространение WannaCry может происходить не только вышеописанным самоходом, но и обычными способами – через социальные сети, электронную почту, зараженные и фишинговые веб-ресурсы и т. д. И такие случаи есть. Если скачать и запустить вредоносную программу вручную, то ни антивирус, ни патчи, закрывающие уязвимости, от заражения не спасут.
Как работает вирус, что шифрует
Да пусть шифрует, что хочет. У меня друг программист, он мне все расшифрует. В крайнем случае найдем ключ методом перебора.
Ну зашифрует пару файлов и что? Это не помешает мне работать на компе.
К сожалению, не расшифрует, поскольку способов взлома алгоритма шифрования RSA-2048, который использует Wanna Cry, нет и в обозримом будущем не появится. И зашифрует он не пару файлов, а практически все.
Приводить детальное описание работы вредоноса я не буду, кому интересно, может ознакомиться с его анализом, например, в блоге эксперта Microsoft Matt Suiche . Отмечу только самые значимые моменты.
Шифрованию подвергаются файлы с расширениями: .doc, .docx, .xls, .xlsx, .ppt, .pptx, .pst, .ost, .msg, .eml, .vsd, .vsdx, .txt, .csv, .rtf, .123, .wks, .wk1, .pdf, .dwg, .onetoc2, .snt, .jpeg, .jpg, .docb, .docm, .dot, .dotm, .dotx, .xlsm, .xlsb, .xlw, .xlt, .xlm, .xlc, .xltx, .xltm, .pptm, .pot, .pps, .ppsm, .ppsx, .ppam, .potx, .potm, .edb, .hwp, .602, .sxi, .sti, .sldx, .sldm, .sldm, .vdi, .vmdk, .vmx, .gpg, .aes, .ARC, .PAQ, .bz2, .tbk, .bak, .tar, .tgz, .gz, .7z, .rar, .zip, .backup, .iso, .vcd, .bmp, .png, .gif, .raw, .cgm, .tif, .tiff, .nef, .psd, .ai, .svg, .djvu, .m4u, .m3u, .mid, .wma, .flv, .3g2, .mkv, .3gp, .mp4, .mov, .avi, .asf, .mpeg, .vob, .mpg, .wmv, .fla, .swf, .wav, .mp3, .sh, .class, .jar, .java, .rb, .asp, .php, .jsp, .brd, .sch, .dch, .dip, .pl, .vb, .vbs, .ps1, .bat, .cmd, .js, .asm, .h, .pas, .cpp, .c, .cs, .suo, .sln, .ldf, .mdf, .ibd, .myi, .myd, .frm, .odb, .dbf, .db, .mdb, .accdb, .sql, .sqlitedb, .sqlite3, .asc, .lay6, .lay, .mml, .sxm, .otg, .odg, .uop, .std, .sxd, .otp, .odp, .wb2, .slk, .dif, .stc, .sxc, .ots, .ods, .3dm, .max, .3ds, .uot, .stw, .sxw, .ott, .odt, .pem, .p12, .csr, .crt, .key, .pfx, .der.
Как видно, здесь и документы, и фото, и видео-аудио, и архивы, и почта, и файлы, созданные в различных программах… Зловред старается дотянуться до каждого каталога системы.
Зашифрованные объекты получают двойное расширение с припиской WNCRY , например, «Документ1.doc.WNCRY».

После шифрования вирус копирует в каждую папку исполняемый файл @[email protected] – якобы для дешифровки после выкупа, а также текстовый документ @[email protected] с сообщением для пользователя.
Далее он пытается истребить теневые копии и точки восстановления Windows. Если в системе работает UAC, пользователь должен подтвердить эту операцию. Если отклонить запрос, останется шанс восстановить данные из копий .
Ключи шифрования пораженной системы WannaCry передает в командные центры, расположенные в сети Tor, после чего удаляет их с компьютера. Для поиска других уязвимых машин он сканирует локальную сеть и произвольные диапазоны IP в Интернете, а найдя, проникает на всё, до чего сможет добраться.
Сегодня аналитикам известно несколько модификаций WannaCry с разным механизмом распространения, и в ближайшее время, надо ожидать, появятся новые.
Что делать, если WannaCry уже заразил компьютер
Я вижу, как файлы меняют расширения. Что происходит? Как это остановить?
Шифрование – не одномоментный процесс, хотя и не слишком долгий. Если вам удалось заметить его до появления на экране сообщения вымогателя, вы можете спасти часть файлов, немедленно выключив питание компьютера. Не завершением работы системы, а выдергиванием вилки из розетки !
При загрузке Виндовс в нормальном режиме шифрование будет продолжено, поэтому важно его не допустить. Следующий запуск компьютера должен произойти или в безопасном режиме, в котором вирусы не активны, или с другого загрузочного носителя.
Мои файлы зашифрованы! Вирус требует за них выкуп! Что делать, как расшифровать?
Расшифровка файлов после WannaCry возможна лишь при наличии секретного ключа, который злоумышленники обещают предоставить, как только пострадавший перечислит им сумму выкупа. Однако подобные обещания почти никогда не выполняются: зачем распространителям зловреда утруждаться, если они и так получили что хотели?
В отдельных случаях решить проблему можно и без выкупа. На сегодняшний день разработано 2 дешифратора WannaCry: WannaKey (автор Adrien Guinet) и WanaKiwi (автор Benjamin Delpy) . Первый работает только в Windows XP, а второй, созданный на основе первого, – в Windows XP, Vista и 7 x86, а также в северных системах 2003, 2008 и 2008R2 x86.
Алгоритм работы обоих дешифраторов основан на поиске секретных ключей в памяти процесса шифровальщика. Это значит, что шанс на расшифровку есть только у тех, кто не успел перезагрузить компьютер. И если после шифрования прошло не слишком много времени (память не была перезаписана другим процессом).
Итак, если вы пользователь Windows XP-7 x86, первое, что следует сделать после появления сообщения с требованием выкупа, это отключить компьютер от локальной сети и Интернета и запустить дешифратор WanaKiwi, скачанный на другом устройстве. До извлечения ключа не выполняйте никаких других действий на компьютере!
Ознакомиться с описанием работы дешифровщика WanaKiwi можно в еще в одном блоге Matt Suiche .
После расшифровки файлов запустите антивирус для удаления зловреда и установите патч, закрывающий пути его распространения.
Сегодня WannaCry распознают практически все антивирусные программы, за исключением тех, которые не обновляются, поэтому подойдет почти любая.

Как жить эту жизнь дальше
Э пидемия с самоходными свойствами застала мир врасплох. Для всевозможных служб безопасности она оказалась столь же неожиданной, как наступление зимы 1 декабря для коммунальщиков. Причина – беспечность и авось. Последствия – невосполнимая потеря данных и убытки. А для создателей вредоноса – стимул продолжать в том же духе.Как считают аналитики, WanaCry принес распространителям очень неплохие дивиденды, а значит, атаки, подобные этой, будут повторяться. И тех, кого пронесло сейчас, не обязательно пронесет потом. Конечно, если не побеспокоиться об этом заранее.
Итак, чтобы вам не пришлось когда-либо плакать над шифрованными файлами:
- Не отказывайтесь от установки обновлений операционной системы и приложений. Это защитит вас от 99% угроз, которые распространяются через незакрытые уязвимости.
- Держите включенным .
- Создавайте резервные копии важных файлов и храните их на другом физическом носителе, а лучше – на нескольких. В корпоративных сетях оптимально использовать распределенные базы хранения данных, домашние пользователи могут взять на вооружение бесплатные облачные сервисы вроде Яндекс Диск, Google Диск, OneDrive, MEGASynk и т. д. Не держите эти приложения запущенными, когда не пользуетесь ими.
- Выбирайте надежные операционные системы. Виндовс XP таковой не является.
- Установите комплексный антивирус класса Internet Security и дополнительную защиту от вымогателей, например, Kaspersky Endpoint Security . Либо аналоги других разработчиков.
- Повышайте уровень грамотности в противодействии троянам-шифровальщикам. Например, антивирусный вендор Dr.Web подготовил для пользователей и администраторов различных систем обучающие курсы . Немало полезной и, что важно, достоверной информации содержится в блогах других разработчиков A/V.
И главное: даже если вы пострадали, не переводите злоумышленникам деньги за расшифровку. Вероятность того, что вас обманут, – 99%. Кроме того, если никто будет платить, бизнес на вымогательстве станет бессмысленным. А иначе распространение подобной заразы будет только расти.
Не так давно в интернетах появился новый вирус (и множество его модификаций), шифрующий файлы на вашем компьютере и предлагающий за деньги заказать программу для их расшифровки. При этом зашифрованные файлы переименовываются и получают имена вроде этого
DSC00122.JPG.[email protected]_XO101
Выделенная часть состоит из e-mail’а автора вируса (на который «жертва» вируса будет отправлять запрос на расшифровку) и идентификатора модификации вируса. Каждая модификация вируса имеет свой собственный алгоритм шифрования и соответственно, требует своего расшифровщика.
К счастью, разработчики из Dr.Web вплотную занялись этим вопросом и готовы предоставлять специальную утилиту, которая расшифровывает испорченные вирусом файлы. Для удобства ниже я выкладываю саму утилиту и краткую инструкцию по её использованию.
(пароль — имя моего сайта без «http://»)
Ниже — краткая инструкция.
Скачайте утилиту для восстановления, распакуйте архив в пустую папку с простым именем (например, «C:\_dec «). Затем запустите командную строку (Пуск — Запустить — cmd) и наберите там следующее:
Здесь «[email protected]_XO101 » — это префикс, с которым переименованы вирусом ваши файлы, обратите внимание на точку в начале. А c:\myfiles\ — это папка, в которой лежат ваши закодированные файлы. После запуска программа откроет окно с подтверждением
И после нажатия на кнопку «Продолжить» начнёт автоматическое лечение. По завершению работы программы вы получите отчёт, а все раскодированные файлы будут лежать рядом с закодированными в указанной вами папке (закодированные версии файлов программа не удаляет).
Авторы программы не гарантируют 100% лечение всех файлов, а у меня нет возможности проверить её работу на большом количестве файлов, поэтому просьба: у кого получилось вылечить этой утилитой файлы (или не получилось) — отпишитесь в комментариях.
На этом всё! Будьте здоровы!
P.S. А чтобы ситуация с заражением компьютера не повторилась вновь, приобретите уже нормальный антивирусник . Я использую Kaspersky Internet Security , но судя по всему Dr.Web тоже неплох. Поверьте моему опыту, полторы тыщи рублей в год за спокойствие и уверенность в завтрашнем дне — это смешная цена.
Вирус Petya – требование выкупа для расшифровки
Через несколько часов после начала атаки в DATARC поступило первое обращение и мы проанализировали несколько пораженных серверов. Главный вывод: есть ненулевая вероятность восстановления данных при атаке вируса Petya – вирус часто повреждает файловую систему, но не шифрует данные.
На данный момент проанализированные повреждения можно разделить на категории.
Возможно 100% восстановление данных
Вероятно, в вирусе есть ошибки – он не всегда выполняет свой алгоритм, не успевает зашифровать данные, ломает загрузчик. Мы видели такие варианты повреждений:
- Данные не зашифрованы, поврежден MBR
- Данные не зашифрованы, поврежден MBR + NTFS bootloader
- Данные не зашифрованы, поврежден MBR + NTFS bootloader + MFT – диск определяется как RAW
Восстановление данных возможно, потери больше 0%
В тех случаях, когда шифрование происходит, часть файлов может остаться неповрежденной. Мы видели такие варианты повреждений:
- Шифруется только диск C: – остальные логические диски остаются в порядке
- Шифруются не все файлы на диске C:
- Шифруется только запись MFT, содержимое файла остается без изменений.
Расшифровка от старой версии не работает
Текущая версия Petya – это (предположительно) продолжение атаки 2016 года (см https://blog.malwarebytes.com/threat-analysis/2016/04/petya-ransomware/ и https://securelist.com/petya-the-two-in-one-trojan/74609/). Для старой версии была создана методика подбора ключа расшифровки (см https://github.com/leo-stone/hack-petya). Вирус 2017 года был изменён и старая методика не работает.
Например, в старой версии вируса MBR сохранялся в сектор 55 и “шифровался” XOR 0x37. В новой версии MBR сохраняется в сектор 34 и “шифруется” XOR 0x07.
Зашифрованный MBR:

Расшифрованный MBR:

Вирус Petya – MBR после расшифровки
Что делать, если компьютер заражен

Первые троянцы-шифровальщики семейства Trojan.Encoder появились в 2006-2007 году. С января 2009 года число их разновидностей увеличилось примерно на 1900%! В настоящее время Trojan.Encoder - одна из самых опасных угроз для пользователей, имеющая несколько тысяч модификаций. С апреля 2013 года по март 2015 года в вирусную лабораторию компании «Доктор Веб» поступило 8 553 заявки на расшифровку файлов, пострадавших от действий троянцев-энкодеров.
Вирусы-шифровальщики практически отвоевали первое место в обращениях на форумы по информационной безопасности. Ежесуточно в среднем 40 заявок на расшифровку поступают только сотрудникам вирусной лаборатории «Доктор Веб» от пользователей, зараженных различными видами троянов-шифровальщиков (Trojan.Encoder, Trojan-Ransom.Win32.Xorist, Trojan-Ransom.Win32.Rector, Trojan.Locker, Trojan.Matsnu, Trojan-Ransom.Win32.Rannoh, Trojan-Ransom.Win32.GpCode, Цифровой сейф, Цифровой кейс, lockdir.exe, rectorrsa, Trojan-Ransom.Win32.Rakhn, CTB-Locker, vault
и проч). Основными признаками таких заражений является смена расширений пользовательских файлов, таких, как музыкальные файлы, файлы изображений, документы и т.д., при попытках открытия которых появляется сообщение от злоумышленников с требованием оплаты за получение дешифровщика. Так же возможны изменение фонового рисунка рабочего стола, появление текстовых документов и окон с соответствующими сообщениями о шифровке, нарушении лицензионных соглашений и проч. Особенно опасны трояны-шифровальщики для коммерческих фирм, поскольку потерянные данные баз данных, платежных документов могут заблокировать работу фирмы на неопределенное время, приводя к упущению выгоды.
Троянцы семейства Trojan.Encoder используют несколько десятков различных алгоритмов шифрования пользовательских файлов. Например, чтобы подобрать ключи для расшифровки файлов, зашифрованных троянцем Trojan.Encoder.741, методом простого перебора, потребуется:
107902838054224993544152335601 год
Расшифровка поврежденных троянцем файлов возможна не более чем в 10% случаев. А это значит, что большинство данных пользователей потеряны безвозвратно.
Сегодня вымогатели требуют за расшифровку файлов до 1 500 биткоинов .
Даже если вы заплатите выкуп злоумышленнику, никакой гарантии восстановления информации он вам не даст .
Доходит до курьезов – зафиксирован случай, когда, несмотря на заплаченный выкуп, преступники не смогли расшифровать файлы, зашифрованные созданным ими Trojan.Encoder, и отправили пострадавшего пользователя за помощью... в службу технической поддержки антивирусной компании!
Как происходит заражение?
- Через вложения в электронной почте; методом социальной инженерии злоумышленники вынуждают пользователя открыть прикрепленный файл.
- С помощью Zbot-инфекций, замаскированных в виде вложений в формате PDF.
- Через наборы эксплойтов, расположенные на взломанных веб-сайтах, которые используют уязвимости на компьютере, чтобы установить инфекцию.
- Через троянцев, которые предлагают скачать плеер, необходимый для просмотра онлайн-видео. Такое, как правило, встречается на порно-сайтах.
- Через RDP, используя подбор паролей и уязвимости в данном протоколе.
- С помощью зараженных кейгенов, кряков и утилит активации.
При использовании подбора паролей RDP злоумышленник сам заходит под взломанной учетной записью, сам отключает или выгружает антивирусный продукт и сам запускает шифрование.
Пока Вы не перестанете пугаться писем с заголовками «Задолженность», «Уголовное производство» и т. п., злоумышленники будут пользоваться Вашей наивностью.


Задумайтесь... Научитесь сами и научите других простейшим основам безопасности!
- Никогда не открывайте вложения из писем, полученных от неизвестных адресатов, каким бы пугающим не был заголовок. Если вложение пришло, как архив, потрудитесь просто просмотреть содержимое архива. И если там исполняемый файл (расширение.exe, .com, .bat, .cmd, .scr), то это на 99,(9)% ловушка для Вас.
- Если Вы все же чего-то опасаетесь, не поленитесь узнать истинный электронный адрес той организации, от лица которой к Вам пришло письмо. Это ведь не так сложно узнать в наш информационный век.
- Даже если адрес отправителя оказался истинным, не поленитесь уточнить по телефону наличие такого отправленного письма. Адрес отправителя легко подделать при помощи анонимных smtp-серверов.
- Если в отправителе написано Сбербанк или Почта России, то это еще ничего не значит. Нормальные письма в идеале должны быть подписаны ЭЦП. Внимательно проверяйте прикрепленные к таким письмам файлы перед открытием.
- Регулярно делайте резервные копии информации на отдельных носителях.
- Забудьте об использовании простых паролей, которые легко подобрать и попасть в локальную сеть организации под Вашими данными. Для доступа по RDP используйте сертификаты, доступ через VPN или двухфакторную авторизацию.
- Никогда не работайте с правами Администратора, внимательно относитесь к сообщениям UAC, даже если они имеют "синий цвет" подписанного приложения, не нажимайте "Да", если не запускали установки или обновления.
- Регулярно устанавливайте обновления безопасности не только операционной системы, но и прикладных программ.
- Установите пароль на настройки антивирусной программы , отличный от пароля учетной записи, включите опцию самозащиты
Процитируем рекомендации компаний "Др.Веб " и "Лаборатории Касперского ":
- немедленно отключите компьютер для остановки действия трояна, кнопка Reset/Включение на вашем компьютере может спасти значительную часть данных;
- Комментарий сайт: Несмотря на то, что такую рекомендацию дают известные лаборатории, в некоторых случаях её выполнение приведет к усложнению расшифровки, поскольку ключ может хранится в оперативной памяти и после перезагрузки системы, восстановить его будет невозможно. Для остановки дальнейшего шифрования, можно заморозить выполнение процесса шифровальщика с помощью Process Explorer или и для дальнейших рекомендаций.
Спойлер: Сноска
Ни один энкодер не способен зашифровать все данные мгновенно, поэтому до окончания шифрования какая-то их часть остается нетронутой. И чем больше времени прошло с начала шифрования, тем меньше нетронутых данных остается. Раз наша задача сохранить, как можно большее их количество, нужно прекратить работу энкодера. Можно, в принципе, начать анализировать список процессов, искать, где в них троян, пытаться его завершить… Но, поверьте мне, выдернутый шнур питания - это гораздо быстрее! Штатное завершение работы Windows неплохая альтернатива, но оно может занять какое-то время, или троян своими действиями может ему препятствовать. Поэтому мой выбор - дернуть шнур. Несомненно, у этого шага есть свои минусы: возможность повреждения файловой системы и невозможность дальнейшего снятия дампа ОЗУ. Поврежденная файловая система для неподготовленного человека проблема посерьезнее, чем энкодер. После энкодера остаются хотя бы файлы, повреждение же таблицы разделов приведет к невозможности загрузки ОС. С другой стороны, грамотный специалист по восстановлению данных ту же таблицу разделов починит без особых проблем, а энкодер до многих файлов может просто не успеть добраться.
Для возбуждения в отношении злоумышленников уголовного дела правоохранительным органам необходим процессуальный повод - ваше заявление о преступлении. Образец заявления
Приготовьтесь к тому, что ваш компьютер будет изъят на какое-то время на экспертизу.
Если у вас откажутся принять заявление - получите письменный отказ и обращайтесь с жалобой в вышестоящий орган полиции (к начальнику полиции вашего города или области).
- ни в коем случае не пытайтесь переустановить операционную систему;
- не удаляйте никаких файлов и почтовых сообщений на Вашем компьютере;
- не запускайте никаких "чистильщиков" временных файлов и реестра;
- не следует сканировать и лечить компьютер антивирусами и антивирусными утилитами, а тем более антивирусными LiveCD, в крайнем случае можно переместить зараженные файлы в карантин антивируса;
Спойлер: Сноска
Для расшифровки наибольшее значение может иметь неприметный файлик на 40 байт во временном каталоге или непонятный ярлык на рабочем столе. Вы наверняка не знаете, будут ли они важны для расшифровки или нет, поэтому лучше не трогайте ничего. Чистка реестра вообще сомнительная процедура, а некоторые энкодеры оставляют там важные для расшифровки следы работы. Антивирусы, конечно, могут найти тело трояна-энкодера. И даже могут его удалить раз и навсегда, но что тогда останется для анализа? Как мы поймем как и чем шифровались файлы? Поэтому лучше оставьте зверька на диске. Еще один важный момент: я не знаю ни одного средства для чистки системы, которое бы принимало в расчет возможность работы энкодера, и сохраняло бы все следы его работы. И, скорее всего, такие средства не появятся. Переустановка системы точно уничтожит все следы трояна, кроме зашифрованных файлов.
- не пытайтесь восстановить зашифрованные файлы самостоятельно;
Спойлер: Сноска
Если у вас за плечами пара лет написания программ, вы действительно понимаете, что такое RC4, AES, RSA и в чем между ними различие, вы знаете, что такое Hiew и что означает 0xDEADC0DE, можете попробовать. Остальным не советую. Допустим, вы нашли какую-то чудо-методику расшифровки файлов и у вас даже получилось расшифровать один файл. Это не гарантия, что методика сработает на всех ваших файлах. Более того, это не гарантия, что по этой методике вы файлы не испортите еще сильнее. Даже в нашей работе бывают неприятные моменты, когда в коде расшифровки обнаруживаются серьезные ошибки, но в тысячах случаев до этого момента код работал как надо.
Теперь, когда понятно, что делать и чего не делать, можно приступать к расшифровке. В теории, расшифровка возможна почти всегда. Это если знать все нужные для нее данные или же обладать неограниченным количеством денег, времени и процессорных ядер. На практике что-то можно будет расшифровать почти сразу. Что-то будет ждать своей очереди пару месяцев или даже лет. За какие-то случаи можно даже и не браться: суперкомпьютер даром на 5 лет в аренду никто не даст. Плохо еще и то, что кажущийся простым случай при детальном рассмотрении оказывается крайне сложным. К кому обращаться, вам решать.
Как восстановить файлы?
- обратитесь в антивирусную лабораторию компании, в которой есть подразделение вирусных аналитиков, занимающихся данной проблемой;
- к тикету приложите зашифрованный троянцем файл (а если возможно и его незашифрованную копию);
- дождитесь ответа вирусного аналитика. В связи с большим количеством запросов это может занять некоторое время.
Адреса с формами отправки зашифрованных файлов :
- Др.Веб (Заявки на бесплатную расшифровку принимаются только от пользователей комплексного антивируса Drweb )
- Лаборатория Касперского (Заявки на бесплатную расшифровку принимаются только от пользователей коммерческих продуктов Лаборатории Касперского )
- ESET, LLC (Заявки на бесплатную расшифровку принимаются только от пользователей коммерческих продуктов ESET )
- The No More Ransom Project (подбор дешифровщиков)
- Шифровальщики - вымогатели (подбор дешифровщиков)
- ID Ransomware (подбор дешифровщиков)
Мы категорически не рекомендуем восстанавливать файлы самостоятельно, так как при неумелых действиях возможно потерять всю информацию, не восстановив ничего!!! К тому же восстановление файлов, зашифрованных некоторыми видами троянов просто невозможно из-за стойкости шифрующего механизма.
Утилиты восстановления удаленных файлов :
Некоторые разновидности троянов-шифровальщиков создают копию шифруемого файла шифруют её, а оригинальный файл удаляют, в таком случае можно воспользоваться одной из утилит для восстановления файлов (желательно использовать портативные версии программ, скачанные и записанные на флеш-накопитель на другом компьютере):Метод для решения проблем с некоторыми версиями Lockdir
- R.saver
- Recuva
- JPEG Ripper - утилита для восстановления поврежденных изображений
- JPGscan описание)
- PhotoRec - утилита для восстановления поврежденных изображений (описание)
Папки, зашифрованные некоторыми версиями Lockdir, можно открыть с помощью архиватора 7-zip
После успешного восстановления данных необходимо проверить систему на наличие вредоносных программ, для этого следует выполнить и создать тему с описанием проблемы в разделе
Восстановление зашифрованных файлов средствами операционной системы.
Для того чтобы восстановить файлы средствами операционной системы необходимо включить защиту системы до того, как троян-шифровальщик попадет на Ваш компьютер. Большая часть троянов-шифровальщиков будет пытаться удалять любые теневые копии на вашем компьютере, но иногда это это сделать не удается (при отсутствии администраторских привилегий и установленных обновлениях Windows), и Вы сможете использовать теневые копии для восстановления поврежденных файлов.
Следует помнить, что команда удаления теневых копий:
Код:
Vssadmin delete shadows
работает только с правами администратора, поэтому после включения защиты необходимо работать только под пользователем с ограниченными правами и внимательно относиться ко всем предупреждениям UAC о попытке повышения прав.
Спойлер: Как включить защиту системы?
Как восстановить предыдущие версии файлов после их повреждения?
Примечание :Восстановление из свойств файла или папки помощью вкладки «Предыдущие версии» доступно только в изданиях Windows 7 не ниже «Профессиональная» . В домашних изданиях Windows 7 и во всех изданиях более новых ОС Windows есть обходной путь (под спойлером).
Спойлер
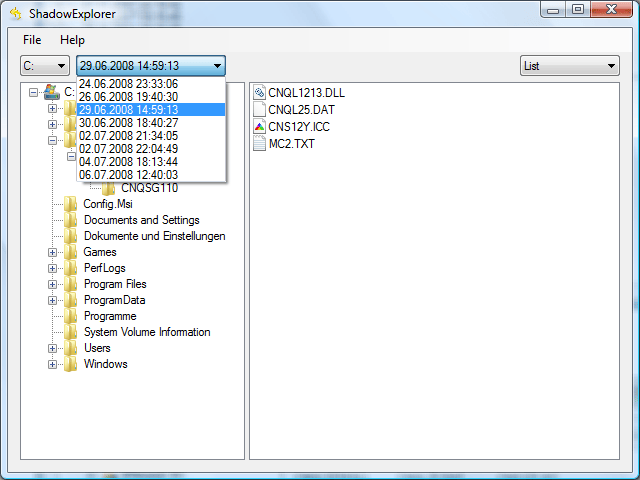
Второй способ - это использование утилиты ShadowExplorer (вы можете скачать, как установщик, так и портабельную версию утилиты).Запустите программу
Выберите диск и дату, за которую необходимо восстановить файлы
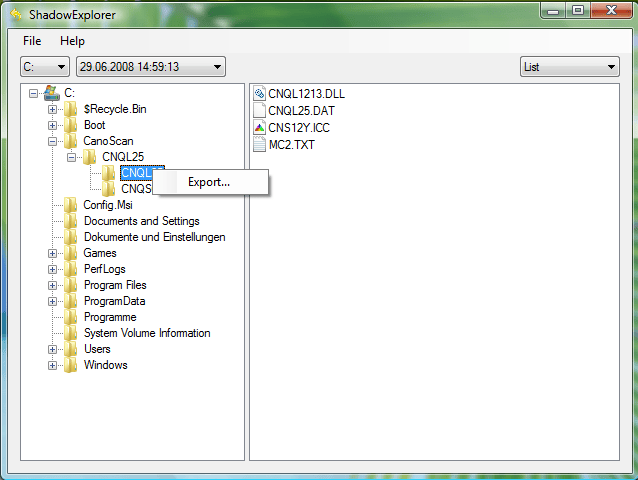
Выберите файл или папку для восстановления и нажмите на нем правой кнопкой мыши
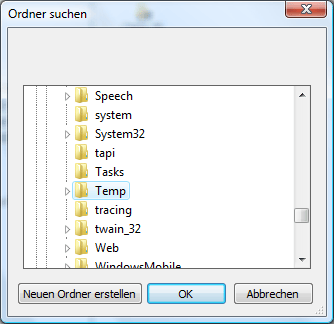
Выберите пункт меню Export и укажите путь к папке, в которую Вы хотите восстановить файлы из теневой копии.
Способы защиты от троянов-шифровальщиковК сожалению способы защиты от троянов-шифровальщиков для обычных пользователей достаточно сложны, так как необходимы настройки политик безопасности или HIPS, разрешающие доступ к файлам только определенным приложениям и не дают 100% защиты при таких случаях, когда троян внедряется в адресное пространство доверенного приложения. Поэтому единственным доступным способом защиты является резервное копирование пользовательских файлов на съемные носители. При этом если таким носителем является внешний жесткий диск или флеш-накопитель, данные носители должны подключаться к компьютеру только на время резервного копирования и быть отключенными все остальное время. Для большей безопасности резервное копирования можно проводить загрузившись с LiveCD . Так же резервное копирование можно проводить на так называемые "облачные хранилища ", предоставляющиеся некоторыми компаниями.
Настройка антивирусных программ для снижения вероятности заражения троянами-шифровальщиками.
Применительно ко всем продуктам:
Необходимо включить модуль самозащиты и установить сложный пароль на настройки антивируса!!!